生成AI時代の電力サイバーリスク - 論点は既知の弱点と露出時間
目次
生成AIがサイバー攻撃にもたらした主な変化は、手口の新しさより「労働と速度」
AI悪用に関する報告を時系列で並べると、変化を読み解くカギは、侵入の技法よりも偵察から窃取までの作業をAIが担う比率と速度にある。
米Anthropicは2025年11月13日、高い確度で中国の国家支援と評価する攻撃グループが、同社のコーディング支援AIを約30の標的(大手テック・金融・化学製造・政府機関)への侵入に悪用した事案を公表した。偵察・脆弱性探索・認証情報の収集・横展開・窃取という戦術的作業の80~90%をAIが独立して実行し、人間の介入は1作戦あたり4~6回の判断にとどまったと同社は推計する。同時に、AIが認証情報を捏造するなどの「幻覚」が完全な自律攻撃の障害として残ることも明記されている。
同社が阻止した事例をまとめた2026年9月の報告(対象期間2025年12月~2026年8月)では、この運用モデルが国家系から金銭目的の犯罪者、個人まで広がった。ある犯罪者は開発者トークン1つから約3時間でクラウドの管理者権限に到達した。諜報目的の別グループはエネルギーを含む約50組織を標的に、機器のファームウェアを分解して脆弱性の仮説を立て、攻撃コードを生成して検証する作業をAIに実行させ、1か月で十数件以上のゼロデイ(未公表の脆弱性)の候補を見つけていた。同報告は、掲載した作戦の過半がAIの直接実行または指揮で成立したと総括する一方、標的の選定と収益化は人間が握り、手口は窃取した認証情報・未修正の境界機器・フィッシングという既知のものであったと記している。
Google脅威インテリジェンスグループ(GTIG)も2026年5月11日、大規模言語モデルの支援で開発されたと評価する初のゼロデイ攻撃コードを確認したと公表した。同グループは2026年9月の報告で、攻撃者が複数のAIエージェントを使い、大規模な認証情報の窃取を計画から実行まで6時間足らずで進めた事例を示した。脆弱性の発見から悪用までを完全自律でつなぐ一貫した仕組みの実戦投入はまだ観測していないが、公開された脆弱性を攻撃コードに変える作業はAIで速まっているとしている。さらに9月30日の分析では、悪用された脆弱性が2025年の月平均10.5件から2026年1~8月は月平均18件へとほぼ倍増した。その6割はなおゼロデイであるが、増加の中心は公開済みの脆弱性の攻撃への素早い転用にあるとみて、攻撃者がAIで修正プログラムなどを分析し、転用を速めている可能性を挙げる。
生成AIが攻撃にもたらした変化は、未知の脆弱性の発見にも及び始めたが、主には同じ技法を実行する労働の単価と速度の変化として整理できる。研究環境ではAIエージェントが制御装置(PLC)を操作して模擬した物理プロセスを動かす実験も報告されているが(PLCBench、2026年8月)、実運用の重要インフラでAIが制御系を自律的に操作して被害を生んだ事例は、これらの報告には見当たらない。標的の選定や収益化などの判断は、なお人間が担っている。電力分野で実際に攻撃されてきたのは、主に公開済みの弱点と初期設定の認証情報
表1に挙げた2023年以降の事例の多くは、国家系も犯罪者も、インターネットに露出したVPN※1・ファイアウォールや、制御系(OT※2)の機器に残された初期設定の認証情報という既知の弱点を突いている。ただし、デンマークの第2波のように、当時未公表の脆弱性が使われた可能性がある事例もある。
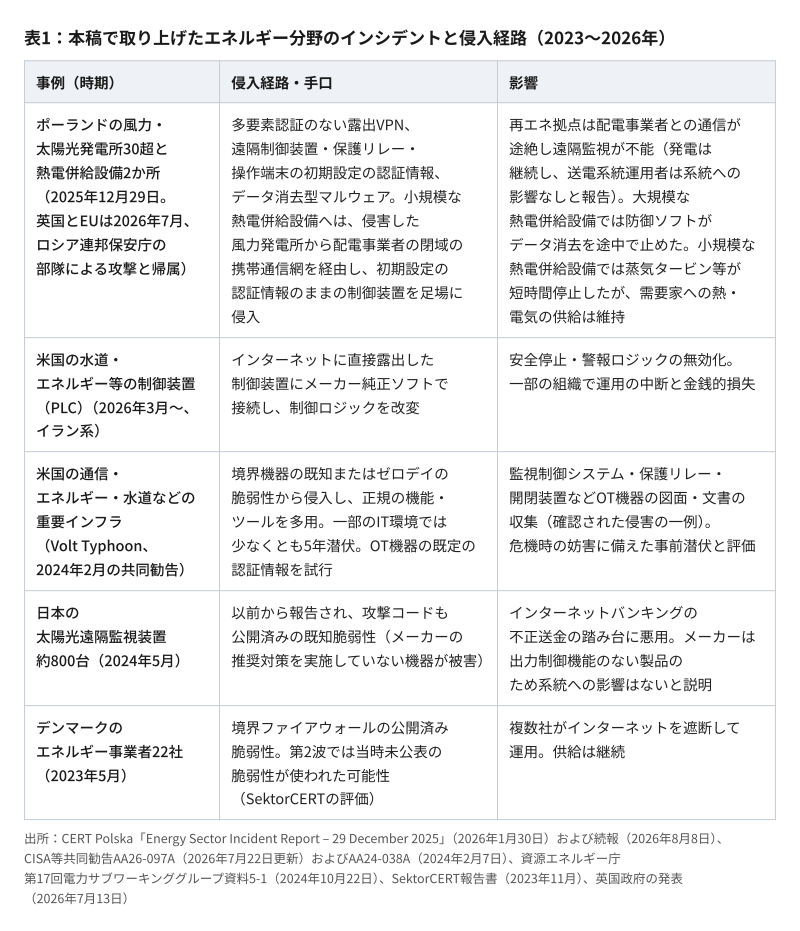
出所:CERT Polska「Energy Sector Incident Report – 29 December 2025」(2026年1月30日)および続報(2026年8月8日)、CISA等共同勧告AA26-097A(2026年7月22日更新)およびAA24-038A(2024年2月7日)、資源エネルギー庁 第17回電力サブワーキンググループ資料5-1(2024年10月22日)、SektorCERT報告書(2023年11月)、英国政府の発表(2026年7月13日)
ポーランドの国家CSIRTの一つであるCERT Polskaの報告書によれば、攻撃者は、インターネットに露出し多要素認証のない各再エネ拠点のVPN装置から侵入したとみられる。日立製の遠隔制御装置(RTU)には「Default」アカウントで破損したファームウェアを書き込み、保護リレーからは初期設定のファイル転送機能(FTP)で必須ファイルを削除した。これらの破壊操作には、ゼロデイもAIも要らない。なお同CERTは、同じ攻撃者が同日に製造業の企業へ使ったデータ消去型マルウェア(LazyWiper)を、大部分が大規模言語モデルで生成された可能性が高いと評価しているが、再エネ拠点と大規模な熱電併給設備で確認されたもの(DynoWiper)とは別である。
日本の事例も構造は同じである。資源エネルギー庁の資料(2024年10月22日)によれば、2024年5月に太陽光発電設備向けの遠隔監視装置約800台が乗っ取られ、インターネットバンキングの不正送金に悪用された。この脆弱性は以前から報告されており、攻撃コードも複数公開されていた。同庁の委託調査(第19回電力サブワーキンググループ資料、2026年2月12日)は、2025年11月時点でもインターネット上に、同じシリーズと推定される機器のうち既知の脆弱性に対応していない可能性があるものを159件(深刻な脆弱性に限ると34件)確認している。乗っ取りの目的は発電の妨害ではなく金融犯罪であり、分散型リソースの通信機器は、発電を止める以外の目的でも犯罪の足場として狙われうる。
なお、欧米でサイバー攻撃による停電が公表された例は、本稿が確認した範囲ではウクライナの2015年12月、2016年12月、2022年10月の事例にとどまる。2022年10月10日の事例では、ロシアの攻撃グループSandwormが、保守期限切れの監視制御システムで既定の設定で利用できた機能を悪用して変電所の遮断器を操作したとみられ、予定外の停電が生じた(米Mandiant、2023年11月9日)。2025年4月のイベリア半島大停電は、スペイン政府がサイバー攻撃を原因とする証拠はないとしている(2025年6月17日)。ポーランドの事例で需要家への供給が止まらなかった理由は、防御ソフトによる阻止、運転員の迅速な対応、再エネ拠点の発電継続と一様ではない。
※1 VPN:拠点間や遠隔保守のために暗号化した通信路を設ける仕組み。インターネットに面する接続口になる。 ※2 OT(Operational Technology):発電・送配電などの物理設備を制御する機器とネットワークの総称。
脅威の本質は「露出時間」にあり、可視性はそれを測る前提
攻撃側がAIで速くなる局面で事業側が制御できる変数は、弱点が公開されてから塞がれるまでの「露出時間」をはじめとする対処の時間と、何が露出しているかを把握する「可視性」の二つである。
OTセキュリティ専業の米Dragosの年次報告(2026年2月17日)によれば、脆弱性の公開から攻撃コードの公開までの中央値は24日で、4%は公開時点で悪用済みであった。同社は、勧告に修正パッチが示されないものや、深刻度スコア(CVSS)が誤っているものも少なくないと指摘する。24日は中央値であり、安全な猶予を示すものではない。悪用の有無、外部からの到達性、制御への影響から、接続制限などの暫定措置と恒久対応の期限を弱点ごとに決められる体制が問われる。
同報告は、可視性と監視の仕組みを備えたOTネットワークは世界の10%未満にとどまると推計する。2025年に同社が対応したインシデントの30%は、侵入の検知ではなく「何かがおかしい」という現場の気づきから始まり、その多くではサイバー攻撃が関与したかを判断するためのデータが記録されていなかった。露出時間を測る前提は、何が露出しているかが見えていることである。
日本の分散型リソースではこの構造がより鮮明である。FIT(固定価格買取制度)の認定を受けて導入された太陽光は約286万件(2024年3月末、資源エネルギー庁)に分散している。電力サブワーキンググループに民間企業が示した資料(2025年2月4日)によれば、関東圏で2024年9月以前に運転を始めた20kW以上のFIT低圧太陽光発電所では、41%を個人が保有しており、インターネット上をスキャンすると特定メーカーの特定機種だけで1万件以上の機器が検知される。個々の所有者への注意喚起だけに頼らず、所有者が機器メーカー・通信事業者・保守事業者と、脆弱性の通知、権限停止、更新の責任と期限を契約で決める必要がある。
ここから導かれる事業側の指標は四つである。①インターネットから到達可能な自社資産の数(露出資産数。うち初期設定の認証情報が残る数)、②それらの資産にひも付く公開済み脆弱性の公開日から緩和までの日数(露出時間)、③侵害を検知してから外部からのアクセスを止めるまでの時間(遮断時間)、④調達・保守の記録や通信から見つかった制御系資産のうち台帳に載っている比率(把握率)。初期設定の認証情報や不要な権限など、公開日を置けない弱点は、発見から是正までを別に測る。生成AIが攻撃側の時間を縮める以上、守る側の指標も時間で測るのが筋である。リスクが先に高まるのは、集中型では接続点、分散型では集約点
AIによる偵察・脆弱性探索のコスト低下でリスクが先に高まるのは、集中型電源では調整力化と遠隔監視化で常時化しつつある「外部接続点」、分散型電源では遠隔監視装置・メーカーのクラウド・出力制御の配信経路という「少数の集約点」である。
OTは「古いシステムでパッチが当てられない」とされる言説がある。情報処理推進機構(IPA)が2013年に公表した、EUのサイバーセキュリティ機関ENISAの報告書の概訳は、監視制御システムへのパッチ適用の課題として、システムを止められないことや、古いシステムにはサポート終了などでパッチ自体が存在しないことを挙げる。米国とチェコの研究者による2025年10月の論文も、「早く、頻繁にパッチを当てる」という従来の指針はOTではほとんど実行できないとする。
ただし、プラント本体の寿命と、制御システムの更新周期は分けて考える必要がある。三菱重工の技報(2025年)は、同社のDIASYS Netmationの保全について、制御装置のライフサイクルを10~15年程度、Windows系の操作保守計算機を5年程度と説明する。30年程度のプラント寿命を仮定すると、制御装置は1~2回、操作保守計算機は3~5回程度の更新が必要になる。こうした計画更新があっても、個々の脆弱性を随時修正できるとは限らない。連続運転、メーカーによる検証、作業できる時期、サポート期限を踏まえ、更新までの暫定策と機器の更新計画を組み合わせる必要がある。電気事業者の電力制御システムでは、ネットワーク分離・接続点保護・脆弱性管理が、電気事業法の技術基準が引用する電力制御システムセキュリティガイドライン(2025年2月改定)で事実上求められている。仮想パッチやホワイトリスト型の端末保護も暫定策として使われている。
変化しているのは接続点である。JERAの国内ガス火力の起動停止回数は2014年度の約5,000回から2024年度は約12,500回へと約2.5倍に増え(同社、2026年2月18日)、2024年に報じられた計画では、同社は国内全26火力をデジタル発電所化して24時間の遠隔監視体制に移すとしていた。再エネの変動を吸収する調整力化と遠隔監視の高度化は、制御系と外部をつなぐ経路を増やし、さらに常時化させうる。Dragosの年次報告が2025年の事例として挙げる米国パイプラインへの侵入は、セルラー通信ゲートウェイ経由であった。ポーランドの小規模な熱電併給設備も、侵害された風力発電所から、配電事業者の閉域の携帯通信網を経由して攻撃された(CERT Polska、2026年8月8日)。AIが安くした偵察が最初に向かうのは、この常時化しつつある接続点であると推察される。
分散型では、守る対象の絞り込みがカギになる。産業用太陽光の典型構成はPCS(パワーコンディショナ)、遠隔監視装置、通信SIM、メーカーのクラウドであり、一般のIoT機器と同じ構造である。米Forescoutが集計した太陽光関連の既知脆弱性93件(2025年3月27日)では、影響部位は監視装置38%、クラウド25%、PCS本体15%であり、クラウドの乗っ取りによりインバータ群を一括で制御しうる経路が示された。2024年8月にはルーマニアのBitdefenderが、監視プラットフォーム(Solarman・Deye)の脆弱性により、同社の推計で約195GW分の設備に関わる設定を操作されうる状態にあったと報告している(公表前に修正済み)。これは、その全容量を同時に操作・停止できることを実証した値ではない。
系統への影響は、同時に変化する出力の大きさと速さ、予備力などの系統条件で決まる。欧州の太陽光業界団体SolarPower EuropeとDNVの報告書(2025年4月29日)は、欧州の制御予備力の規模を基に、3GWを系統影響のリスク評価上の境界に用いている。これは、侵害した設備容量だけから一律に決まる停電の閾値ではない。日本では、九州本土で出力制御の対象となる太陽光の設備容量の90.8%がオンラインで制御でき(2025年9月末)、出力制御量が最大となる時間帯の想定(2026年5月の13時)では需要733万kWに対し出力制御前の太陽光出力が1,049万kWと試算されている(九州電力送配電、2025年12月24日)。オンライン化は、インターネットから第三者が任意に出力を操作できることを意味しない。現時点で「何GWの同時操作で異常に至るか」の国内の公的な試算は確認できていない。数十万台の機器を一台ずつ守るだけでなく、配信経路・クラウド・アグリゲータの制御系という少数の集約点に、系統側の設計前提と整合した防御を重点的に置くことが、面的リスクへの現実的な解であると、筆者は考える。事業側が今期に着手すべきは「露出の棚卸し」「接続点の統治」「2027年を契機にした投資判断」の三点
既存の技術対策を設備ごとに適用・検証することと併せて、事業側は次の三つを判断する必要がある。
第一に、露出の棚卸しである。インターネットから到達可能な自社資産(遠隔監視装置、VPN装置、保守回線、クラウド接続)を数え、公開済みの脆弱性と月次で突き合わせ、悪用の確認や緊急勧告が出た場合は随時照合する。サイバー対処能力強化法は2026年10月1日から、基幹インフラ事業者のうち特定重要電子計算機(重要設備を構成し、またはその機能に影響しうる計算機)を使う「特別社会基盤事業者」に、その計算機の届出(施行時に導入済みのものは2027年3月31日まで)と、侵害を認知した際の報告を義務づけている。速報はランサムウェア等で認知から3~5日以内、詳報は認知から30日以内とされる(政府の制度解説、2026年10月1日)。対象外の事業者にとっても、届出の項目(必須の製品名・製造者名と、任意で記載が勧められる版情報や資産を管理する主体〔自社か委託先か〕)は棚卸しのひな形として使える。
第二に、接続点のガバナンス強化である。保守ベンダー・遠隔監視センター・クラウド分析への経路を一覧にし、多要素認証、監視用の経路の一方向化、セッション記録を保守契約と委託契約に書き込む。資源エネルギー庁などは2026年7月8日、フロンティアAI(最先端の高性能なAI)による脅威の変化を踏まえ、電気事業者等に短期的な対応を要請した。7本の柱の筆頭は「フロンティアAIへの対応を経営課題として扱う」ことであり、経営トップのリーダーシップのもとで経営層が直接関与し、必要なリソースを確保することが求められている。柱には、社内外を問わずアクセスごとに認証・権限を確かめる「ゼロトラスト」への移行や、パッチ適用頻度の増加に備えたリソースの確保も含まれる。
第三に、2027年を契機にした投資判断である。資源エネルギー庁は、太陽光・蓄電池のIP通信(インターネット等で用いる通信方式)機能を持つ対象機器に、IoT製品のセキュリティラベルであるJC-STAR★1を求める方針を示し、系統連系技術要件ガイドラインの改定案への意見を募集している(2026年10月6日~11月6日)。案では、太陽光・蓄電池の特別高圧・高圧は2027年4月1日、低圧は同年10月1日以降に契約申込みを受け付ける案件から適用し、受付済みの案件にはさかのぼらない。ただし、既設でも対象機器を増設・交換し、その機器がIP通信機能を持つ場合は、原則として増設・交換する機器に適用される。FITからFIPへの移行の認定では、系統連系技術要件のサイバー要件(接続点の保護やマルウェア対策など)の遵守が条件とされ、アグリゲータ向けのガイドラインも、制御する既設機器にリスク分析と必要な対策を求めている。既設ストックの対策も制度と無縁ではない。O&M(運転・保守)契約へのファームウェア更新・資産台帳の明記、設備の残存年数と整合した補償統制(更新までの間、別の対策で危険を抑えること)の順序、資産売却時のサイバー・デューデリジェンスへの備えを、2027年の節目に合わせて決める必要がある。
表2は、一つのクラウド権限が監視専用の設備群と出力を変更できる設備群にまたがる場合の、対処の選び方を示した例である。各対応は組み合わせて用いる。更新日が近い場合も必要な暫定策を講じ、悪用の確認や異常検知などで危険が高まれば、接続制限や前倒し更新へ切り替える。
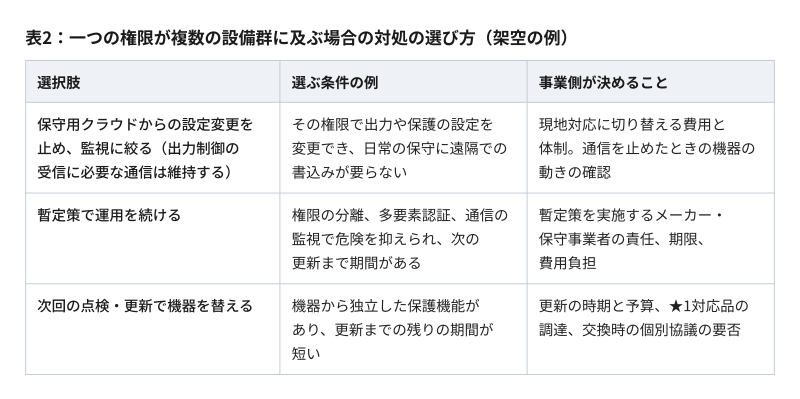
出所:NIST SP800-82r3(2023年9月)の代替統制と残るリスクの受容に関する指針を踏まえ、筆者作成
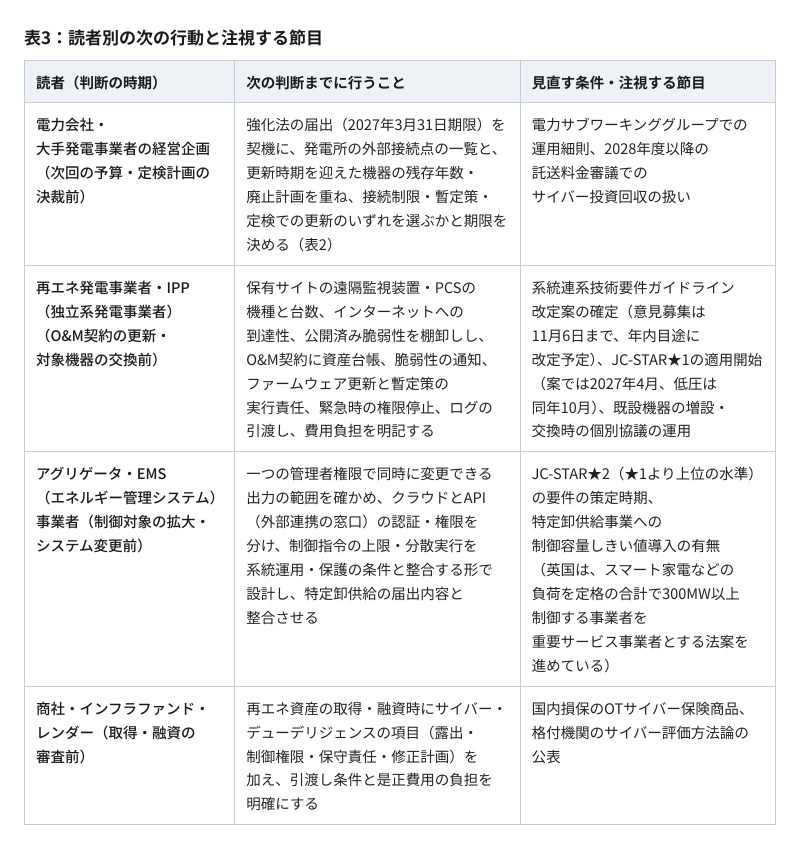
また、読者別の次の行動と、判断を見直す節目を表3に示す。
参考文献:
• Disrupting the first reported AI-orchestrated cyber espionage campaign、2025年11月13日、Anthropic
https://www.anthropic.com/news/disrupting-AI-espionage
• Detecting and countering misuse of AI: September 2026(対象期間2025年12月~2026年8月)、2026年9月版、2026年10月27日閲覧、Anthropic
https://www.anthropic.com/threat-intelligence-report-september-2026
• GTIG AI Threat Tracker: Adversaries Leverage AI for Vulnerability Exploitation, Augmented Operations, and Initial Access、2026年5月11日、Google Threat Intelligence Group
• GTIG AI Threat Tracker: From Prompting to Autonomy – The Evolution of Adversarial AI、2026年9月版、2026年10月27日閲覧、Google Threat Intelligence Group
• Vulnerability Discovery and Exploitation Trends in the AI Era、2026年9月30日、Google Threat Intelligence Group
• PLCBench: Can Autonomous LLM Agents Turn PLC Access into Sustained Physical Impact?、2026年8月27日、Zhouほか(arXiv 2608.26882)
https://arxiv.org/html/2608.26882v1
• Energy Sector Incident Report – 29 December 2025、2026年1月30日、CERT Polska
https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Report_2025.pdf
• Follow-Up Analysis of the 29 December 2025 Energy Sector Incident、2026年8月8日、CERT Polska
https://cert.pl/uploads/docs/CERT_Polska_Energy_Sector_Incident_Follow_up_Report_2025.pdf
• UK and EU strike Russian cyber networks with new sanctions、2026年7月13日、英国政府(GOV.UK)
https://www.gov.uk/government/news/uk-and-eu-strike-russian-cyber-networks-with-new-sanctions
• Cybersecurity Advisory AA26-097A(イラン関連アクターによる米国重要インフラの制御装置標的化)、2026年4月7日公開・7月22日更新、CISA・FBI等
https://www.ic3.gov/CSA/2026/260722.pdf
• Cybersecurity Advisory AA24-038A(PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure)、2024年2月7日、CISA
https://www.cisa.gov/news-events/cybersecurity-advisories/aa24-038a
• The attack against Danish, critical infrastructure、2023年11月、SektorCERT
• Sandworm Disrupts Power in Ukraine Using a Novel Attack Against Operational Technology、2023年11月9日、Mandiant(Google Cloud)
• El Gobierno presenta el informe sobre las causas del apagón, que se debió a una sobretensión de origen “multifactorial”、2025年6月17日、スペイン政府(La Moncloa)
• Dragos OT Cybersecurity Report: Adversaries Increase Real-World Impact, Map Control Loops Across Industrial Infrastructure(プレスリリース)、2026年2月17日、Dragos
https://dragos.com/resources/press-release/dragos-2026-year-in-review-new-ot-threats-ransomware
• 2026 Year in Review: OT/ICS Cybersecurity Report(9th Annual)、2026年2月17日、Dragos
• SUN:DOWN — Grid security: new vulnerabilities in solar power systems exposed、2025年3月27日、Forescout
https://www.forescout.com/blog/grid-security-new-vulnerabilities-in-solar-power-systems-exposed/
• 60 Hurts per Second – How We Got Access to Enough Solar Power to Run The United States、2024年8月7日、Bitdefender
• Solutions for PV Cyber Risks to Grid Stability、2025年4月29日、SolarPower Europe
• Large load controllers(Cyber Security and Resilience (Network and Information Systems) Bill: factsheets)、2025年11月12日公開・2026年6月30日更新、英国政府(GOV.UK)
• 小規模太陽光発電設備のサイバーセキュリティ対策の課題について(産業サイバーセキュリティ研究会 WG1 第17回電力サブワーキンググループ 資料5-1)、2024年10月22日、資源エネルギー庁
• 小規模太陽光発電設備のサイバーセキュリティ対策について(第18回電力サブワーキンググループ 資料6-1)、2025年2月4日、資源エネルギー庁
• 小規模太陽光発電設備におけるサイバーセキュリティ対策の現状(第18回電力サブワーキンググループ 資料6-2)、2025年2月4日、EX4Energy
• 電力分野のサイバーセキュリティ対策の近況について(第19回電力サブワーキンググループ 資料3)、2026年2月12日、デロイト トーマツ サイバー合同会社(資源エネルギー庁委託調査)
• 電力分野のサイバーセキュリティ対策に関する直近の動向(第20回電力サブワーキンググループ 資料3)、2026年10月19日、資源エネルギー庁
• 送配電事業におけるサイバーセキュリティ対応の重要性と今後の対応について(第20回電力サブワーキンググループ 資料5)、2026年10月19日、一般社団法人送配電網協議会
• サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説(特定重要電子計算機の届出及び特定侵害事象等の報告)、2026年10月1日、内閣府ほか7府省
https://www.cao.go.jp/cybersecurity/pdf/cyber_kaisetsu_202610.pdf
• 「電力品質確保に係る系統連系技術要件ガイドライン」改定案に対する意見公募、2026年10月6日、資源エネルギー庁
https://public-comment.e-gov.go.jp/pcm/detail?CLASSNAME=PCMMSTDETAIL&Mode=0&id=620340012
• 事業計画策定ガイドライン(太陽光発電)、2026年4月改訂、資源エネルギー庁
• 「エネルギー・リソース・アグリゲーション・ビジネスに関するサイバーセキュリティガイドライン Ver3.0(案)」に関する意見公募手続の結果について、2025年2月28日、資源エネルギー庁
https://public-comment.e-gov.go.jp/pcm/download?seqNo=0000288172
• 2026年度出力制御見通しについて(次世代電力系統ワーキンググループ 第6回 参考資料1-9)、2025年12月24日、九州電力送配電
• 狙われる脆弱性・・・SCADAシステムの真の問題とは?~SCADAシステムのパッチ管理に関するグッドプラクティス~(ENISA報告書の概訳)、2013年12月25日、独立行政法人情報処理推進機構(IPA)
https://www.ipa.go.jp/security/controlsystem/ssf7ph0000004grv-att/000036076.pdf
• I Can't Patch My OT Systems! A Look at CISA's KEVC Workarounds & Mitigations for OT、2025年10月8日、Huffほか(arXiv 2510.06951)
https://arxiv.org/abs/2510.06951
• 長期的な制御システム保全計画による火力発電プラント安定稼働実現へ:DIASYS Netmationの最新ソリューション(三菱重工技報 Vol.62 No.3)、2025年版、2026年10月27日閲覧、三菱重工業
https://www.mhi.com/jp/technology/review/pdf/623/623090.pdf
• 2025年度下期 定例記者会見の実施について(配布資料P11)、2026年2月18日、JERA
https://www.jera.co.jp/news/notice/20260218_2363
• JERA、全火力発電所をデジタル発電所化、2024年3月22日、ニュースイッチ
• Guide to Operational Technology (OT) Security(NIST SP800-82r3)、2023年9月、米国国立標準技術研究所(NIST)
https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-82r3.pdf
• Zero Trust Architecture(NIST SP800-207)、2020年8月、米国国立標準技術研究所(NIST)
https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-207.pdf